

鏈上地址是公開的,任何人都能往你的錢包裡塞代幣,收到本身不會丟錢。會丟錢的是後面的動作:去「領取」、去「兌換」、點交易記錄裡的連結、在彈出的網站上簽名授權,或者為了領幣先轉一筆手續費。看到陌生代幣,不點、不換、不籤,把它當不存在就行。
開啟錢包,資產列表裡多了一個沒見過的幣,名字可能像某個熱門專案,數量常常大得離譜,有時還標著幾千美元的「估值」。這篇不按原理講,按你會看到的東西講:每看到一個訊號,就該知道下一步是停,還是可以繼續。
先弄清:這些幣是怎麼進來的
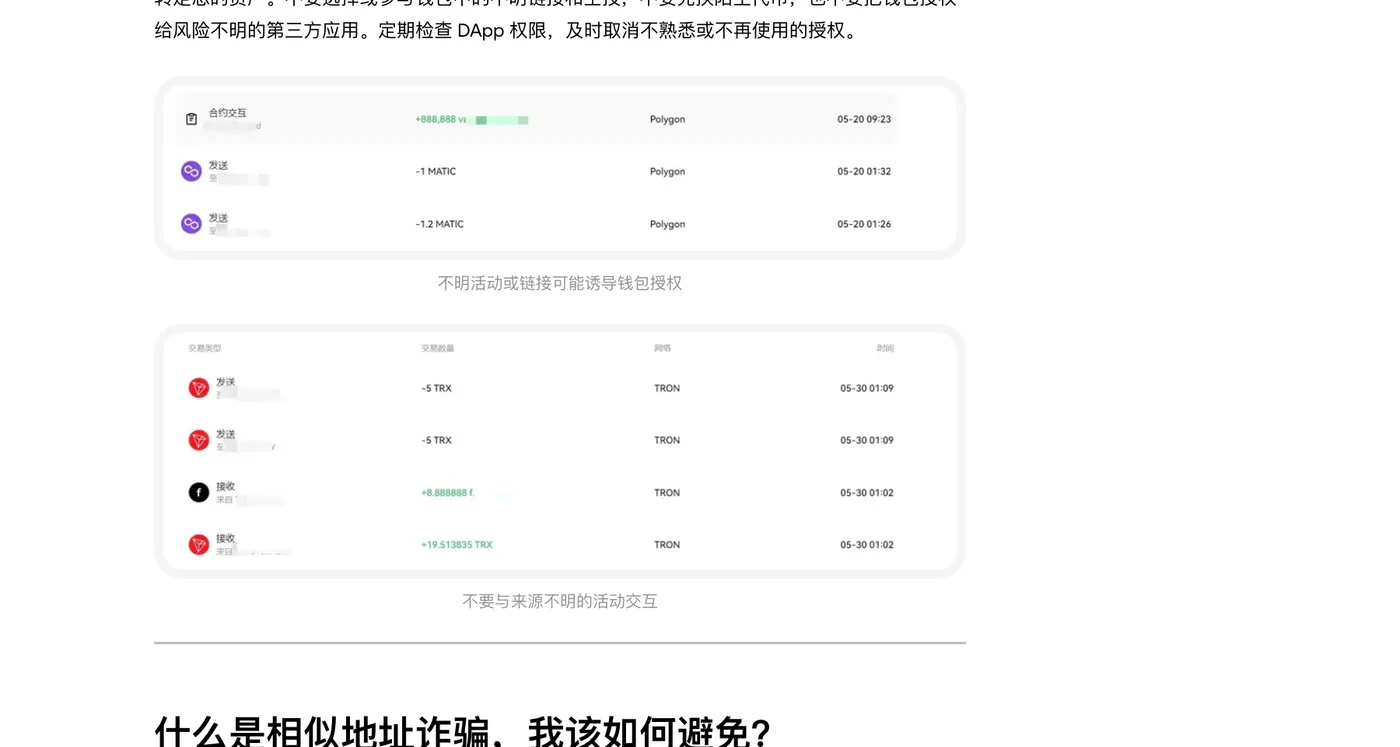
歐易(OKX)幫助中心的解釋很直接:鏈上地址和交易記錄是公開的,詐騙者可以向你的錢包傳送小額資產、陌生代幣或帶有活動連結的資訊,再以挖礦、空投、高收益為誘餌,誘導你授權錢包或與惡意合約互動。換句話說,往你地址裡發幣不需要你同意,就像往你的信箱裡發垃圾郵件。
MetaMask 的幫助頁說了另一半:沒有人能僅憑往你錢包裡存入代幣就拿到你的資金或任何敏感資訊。真正的危險在後面,騙子賭的是你看到餘額後想把它賣掉或換掉。它還順帶解釋了為什麼有些錢包裡看不到這些幣:MetaMask 的自動檢測只顯示經過篩選的代幣名單,陌生的詐騙代幣通常不會被自動識別,你往往是在區塊瀏覽器或資產追蹤網站上才看到它。
所以結論先放這裡:收到,不等於中招;動它,才可能中招。下面是「動它」之前會遇到的訊號。
訊號一:代幣名字或交易記錄裡帶著一個網址
陌生代幣的名稱本身常常就是廣告:「去 xxx 領取」「存取 xxx 兌換」,或者轉帳備註裡塞一個連結。歐易幫助中心把這種「帶有活動連結的資訊」直接列為詐騙者的投放手段,並要求不要選擇或參與錢包中的不明連結和空投。
看到就停。 任何正規專案的空投都不需要你從一筆來路不明的轉帳裡點連結進入,它會在專案自己的官方管道公佈。
訊號二:瀏覽器上顯示有價格,可你一賣就失敗
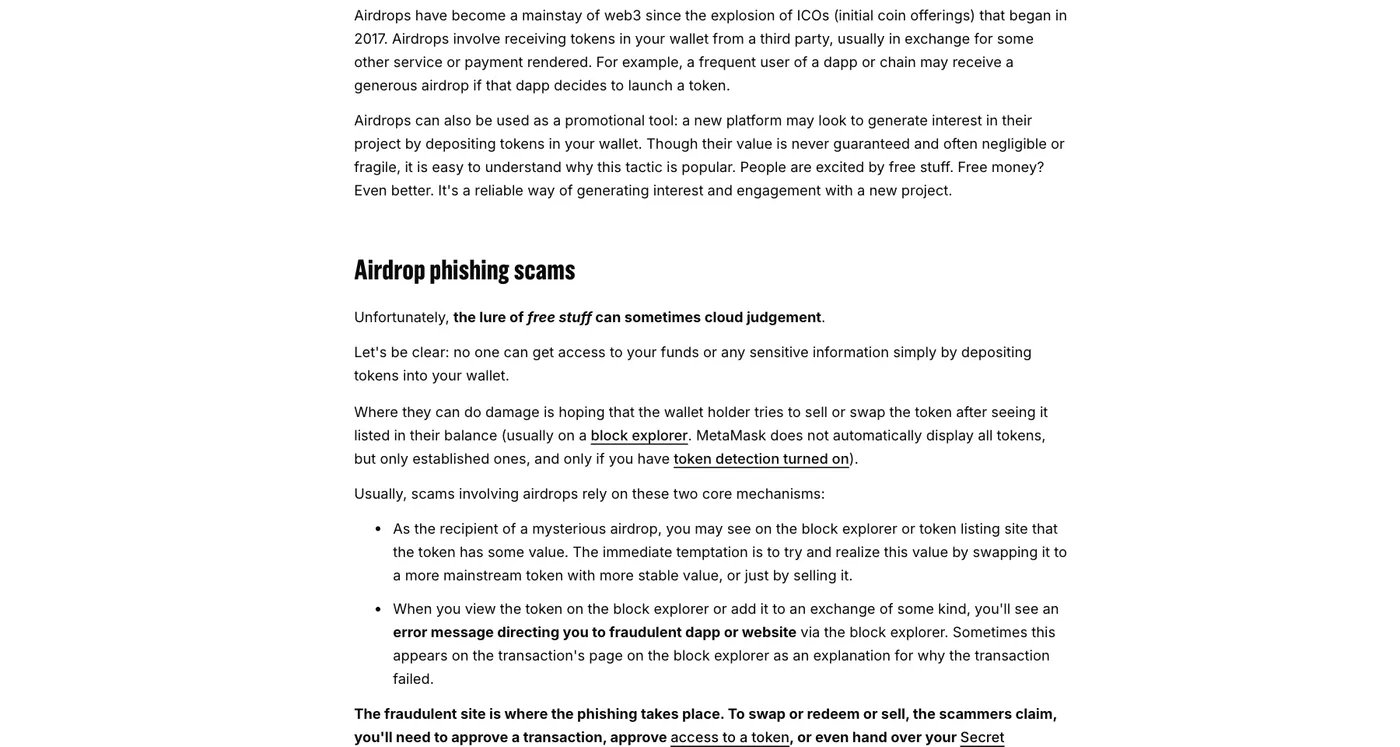
這是 MetaMask 專門寫了一篇文章的套路,叫「交易失敗騙局」。流程是這樣的:
- 一個陌生代幣被空投到你的錢包。
- 你在某個代幣行情網站上發現它「值錢」,自然想換成主流幣落袋。
- 兌換交易失敗。MetaMask 寫明,這類代幣的合約被刻意寫成無法從你的錢包裡轉出,所以交易根本不可能成功。
- 你去區塊瀏覽器查失敗原因,交易詳情頁裡出現一條說明,讓你去另一個網站「質押」「兌換」「提領」這個代幣。
那個網站就是釣魚發生的地方。失敗資訊是誘餌,目的是把你帶到騙子選好的頁面。
看到就停。 「賣不掉」不是你操作錯了,是它設計成賣不掉的。不要去找「為什麼賣不掉」的答案,更不要按答案裡的連結走。
訊號三:「領取空投」要你連線錢包並籤一個東西
如果你已經點進了某個領取頁面,接下來一定會出現一個錢包彈窗。Ethereum.org 的安全頁對空投騙局的描述是:你被要求用錢包登入並「批准」一筆交易,這筆交易會讓你的帳戶失守;另一種變體是讓你確認一筆直接把資金髮給騙子的交易。MetaMask 列出的三種可能是:批准一筆交易、授權對某種代幣的存取許可權,或者乾脆讓你交出助記詞。歐易幫助中心的表述是「授權後,詐騙者可能轉走您的資產」。
授權(approve)是什麼、為什麼籤一次就長期有效,詳見 Approve 授權是什麼,惡意授權怎麼檢視和撤銷。這裡只說判斷:領一個「免費」的東西,正常情況下不需要你授權任何合約動用你已有的 USDT 或其他代幣。彈窗裡出現「批准」「授權」「允許存取」「Approve」「Permit」之類的字樣,就是訊號。
看到就停。 關掉彈窗,關掉頁面。如果已經點了確認,跳到下文「已經簽了怎麼撤銷」。
訊號四:領幣之前要你先轉一筆「手續費」或「Gas」
歐易幫助中心記錄了一個專門利用這一點的騙局:有人在社交媒體公開展示一個錢包的助記詞,以「退圈送幣」為由讓你匯入。錢包裡確實有 USDT,只是沒有轉帳要用的手續費(比如波場上的 TRX)。你一轉入手續費,錢包內建的程式立刻把它轉走,USDT 你照樣提不出來,因為那是一個多籤錢包,拿到助記詞也控制不了。OKX Wallet 幫助中心把它列為「案例四」,提醒不要向任何錢包地址轉入手續費等資產。
另一個變體是歐易幫助中心的「冒充投資理財專家」案例:以智慧合約自動返利為由,讓你把 ETH 轉進某個錢包,承諾按比例返 OKB,返回來的不是真 OKB。
看到就停。 領取任何東西都不需要你先給對方的地址打錢。
訊號五:頁面要你輸入助記詞或私鑰
MetaMask 的原則是:無論對方自稱是誰、許諾什麼,都不要把助記詞給任何人。OKX Wallet 幫助中心的「詐騙型別四」描述了場景:騙子以帶你投資、低價買賣商品為由,引導你共享螢幕、建立錢包,然後在引導下洩露助記詞。
看到就停,而且要退一步。 助記詞被要的那一刻,整個頁面的性質已經確定了。
訊號六:入金跳轉時彈出「更改許可權」
這是 OKX Wallet 幫助中心單獨寫的一種新騙局,多發生在用波場(TRC 鏈)往某個網站入金時。騙子以低價加油卡、禮品卡或驗證碼平台入金為餌,讓你從他們的入金入口跳轉到錢包,惡意程式碼直接填好合約地址;在轉帳過程中,錢包會彈出「更改許可權」的作用和風險提示,如果你繼續,地址的控制權限就被改走了,之後再轉帳只會看到錯誤提示。歐易的建議是:正常的入金只需要向對方收款地址轉帳,任何「入金跳轉」連結都不要點。
看到就停。 錢包彈出的風險提示裡出現「許可權」「更改」「多籤」,無論頁面怎麼解釋,先取消。
能動嗎:一張對照表
| 你想做的事 | 能不能 | 原因 |
|---|---|---|
| 不管它,放在那裡 | 可以 | 收到本身不會丟錢 |
| 在錢包裡把它隱藏 | 可以 | 只影響顯示,不觸發任何鏈上操作 |
| 在區塊瀏覽器上查它的合約 | 可以,但別點頁面裡的連結 | MetaMask 建議查一下代幣是否已被瀏覽器標記為詐騙 |
| 把它賣掉或換成 USDT | 不要 | 大機率賣不掉,失敗資訊會把你引到釣魚頁 |
| 把它轉給別人 | 不要 | 同上,而且會消耗你的 Gas |
| 點「領取」「認領」「兌換」 | 不要 | 領取頁就是釣魚頁 |
| 為了領它先轉手續費 | 不要 | 手續費有去無回 |
| 在領取頁簽名或授權 | 不要 | 授權後對方可以轉走你的資產 |
判斷一個真空投值不值得信,MetaMask 給了一組可以自己核的問題:專案有沒有官網、有沒有真實活躍的社群、建立者是否實名可查、有沒有白皮書。有疑問就不碰。
已經簽了怎麼撤銷
簽了授權,但資產還沒被轉走,這時撤銷還來得及。Revoke.cash 的說明是:騙子通常會在你簽完授權後很快轉走代幣,如果你及時撤銷,可以阻止這件事;即使沒來得及,也仍然應該撤銷,因為這個授權以後還能被再次使用。
兩條路徑:
- 在歐易 Web3 錢包裡。 OKX Wallet 幫助中心寫的入口是 App 首頁點選【授權】,在裡面取消授權;歐易還建議定期檢查 DApp 許可權,取消不熟悉或不再使用的授權,並斷開陌生應用。錢包本身的使用見 歐易 Web3 錢包怎麼用。
- 用 Revoke.cash。 輸入你的錢包地址或連線錢包,選擇對應網路,列表會顯示你在這條鏈上的全部授權;懷疑剛簽了惡意授權時,按「從新到舊」排序,最新的幾條就是嫌疑物件,點 Revoke 撤銷。撤銷本身是一筆鏈上交易,要付 Gas。
如果你交出的是助記詞,撤銷授權就沒有意義了,整個錢包都已經不是你的。OKX Wallet 幫助中心給的處理順序是:儘快把剩餘資產轉到安全的新地址,刪除這個錢包,重新建立新錢包並正確備份助記詞,不要再使用已經洩露的助記詞或私鑰。
歐易幫助中心還寫明:鏈上交易通常無法撤銷,提交舉報有助於核實情況,但不代表資產一定能追回。舉報路徑是 App 內【九宮格】→【帳戶設定】→【安全設定】→【舉報詐騙或可疑行為】→【撰寫報告】(選單名稱和位置以當前 App 為準),報告裡寫清事件時間、金額和幣種、可疑地址、交易雜湊、相關連結和聊天記錄。
它和地址投毒是一回事嗎
不是,但常常一起出現。地址投毒也是往你地址裡發小額或假幣轉帳,目的卻不是讓你去領,而是讓一個首尾相似的地址出現在你的轉帳記錄裡,等你下次複製錯。歐易幫助中心把兩種手法寫在同一篇文章裡,防法也有重疊:不從不明交易記錄裡複製地址、不與陌生代幣互動。投毒的識別和整串核對方法,見 地址投毒是什麼,轉帳記錄裡相似的地址怎麼防。
把這兩類放在一起記一條規則就夠了:錢包裡任何不是你主動換來、轉來的東西,都當作有人往你門口扔的傳單。可以不看,可以扔掉,不要按上面的電話打回去。
這篇文章參考了哪些資料
以下資料查閱於 2026 年 11 月 7 日。平台規則可能因地區、帳戶和時間變化。
- MetaMask 幫助中心:How to tell the difference between a regular airdrop and airdrop phishing scams ↗
- MetaMask 幫助中心:Failed transaction scams ↗
- Ethereum.org:Ethereum security and scam prevention ↗
- 歐易幫助中心:如何識別詐騙手段? ↗
- OKX Wallet 幫助中心:Web3 錢包防騙防盜指南及如何聯絡客服? ↗
- OKX Wallet 幫助中心:識破新騙局,安全使用 Web3 錢包 ↗
- Revoke.cash:How to Revoke Token Approvals ↗