

链上地址是公开的,任何人都能往你的钱包里塞代币,收到本身不会丢钱。会丢钱的是后面的动作:去「领取」、去「兑换」、点交易记录里的链接、在弹出的网站上签名授权,或者为了领币先转一笔手续费。看到陌生代币,不点、不换、不签,把它当不存在就行。
打开钱包,资产列表里多了一个没见过的币,名字可能像某个热门项目,数量常常大得离谱,有时还标着几千美元的「估值」。这篇不按原理讲,按你会看到的东西讲:每看到一个信号,就该知道下一步是停,还是可以继续。
先弄清:这些币是怎么进来的
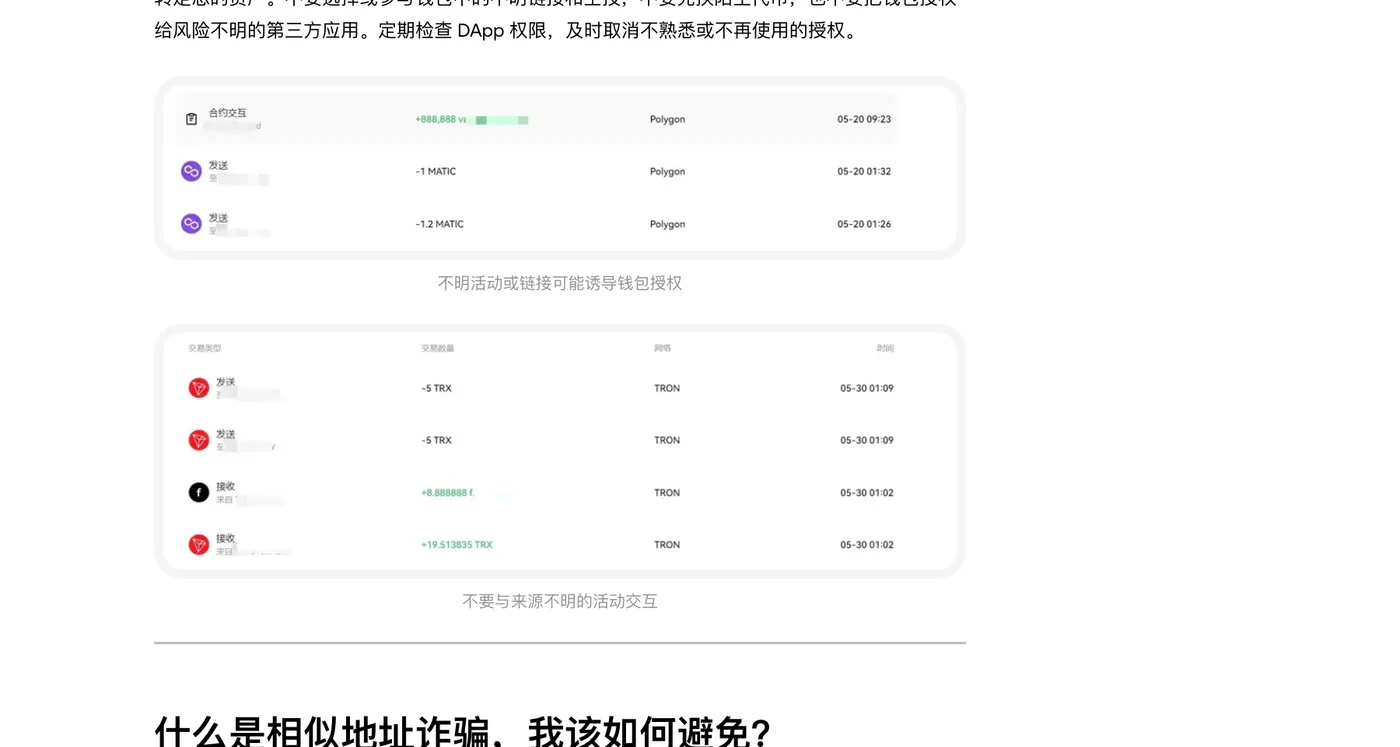
欧易(OKX)帮助中心的解释很直接:链上地址和交易记录是公开的,诈骗者可以向你的钱包发送小额资产、陌生代币或带有活动链接的信息,再以挖矿、空投、高收益为诱饵,诱导你授权钱包或与恶意合约交互。换句话说,往你地址里发币不需要你同意,就像往你的邮箱里发垃圾邮件。
MetaMask 的帮助页说了另一半:没有人能仅凭往你钱包里存入代币就拿到你的资金或任何敏感信息。真正的危险在后面,骗子赌的是你看到余额后想把它卖掉或换掉。它还顺带解释了为什么有些钱包里看不到这些币:MetaMask 的自动检测只显示经过筛选的代币名单,陌生的诈骗代币通常不会被自动识别,你往往是在区块浏览器或资产追踪网站上才看到它。
所以结论先放这里:收到,不等于中招;动它,才可能中招。下面是「动它」之前会遇到的信号。
信号一:代币名字或交易记录里带着一个网址
陌生代币的名称本身常常就是广告:「去 xxx 领取」「访问 xxx 兑换」,或者转账备注里塞一个链接。欧易帮助中心把这种「带有活动链接的信息」直接列为诈骗者的投放手段,并要求不要选择或参与钱包中的不明链接和空投。
看到就停。 任何正规项目的空投都不需要你从一笔来路不明的转账里点链接进入,它会在项目自己的官方渠道公布。
信号二:浏览器上显示有价格,可你一卖就失败
这是 MetaMask 专门写了一篇文章的套路,叫「交易失败骗局」。流程是这样的:
- 一个陌生代币被空投到你的钱包。
- 你在某个代币行情网站上发现它「值钱」,自然想换成主流币落袋。
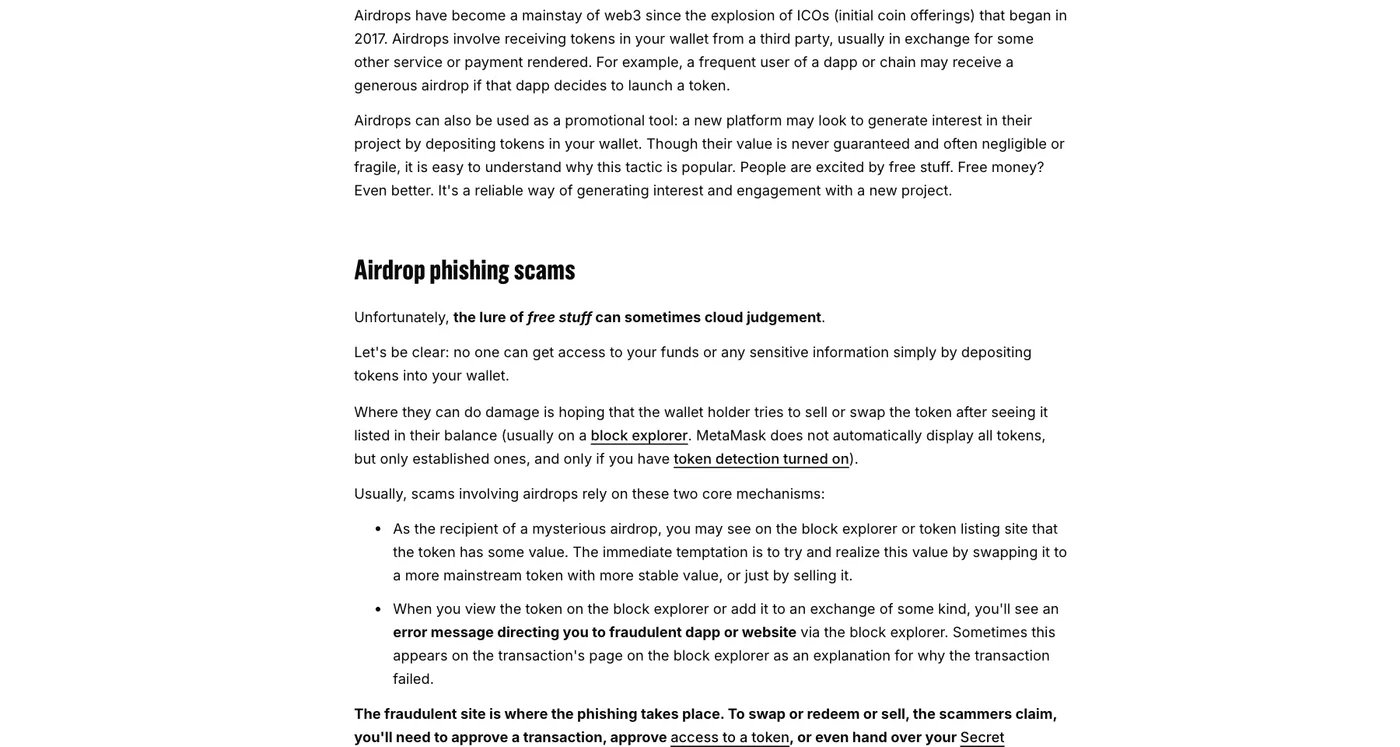
- 兑换交易失败。MetaMask 写明,这类代币的合约被刻意写成无法从你的钱包里转出,所以交易根本不可能成功。
- 你去区块浏览器查失败原因,交易详情页里出现一条说明,让你去另一个网站「质押」「兑换」「提现」这个代币。
那个网站就是钓鱼发生的地方。失败信息是诱饵,目的是把你带到骗子选好的页面。
看到就停。 「卖不掉」不是你操作错了,是它设计成卖不掉的。不要去找「为什么卖不掉」的答案,更不要按答案里的链接走。
信号三:「领取空投」要你连接钱包并签一个东西
如果你已经点进了某个领取页面,接下来一定会出现一个钱包弹窗。Ethereum.org 的安全页对空投骗局的描述是:你被要求用钱包登录并「批准」一笔交易,这笔交易会让你的账户失守;另一种变体是让你确认一笔直接把资金发给骗子的交易。MetaMask 列出的三种可能是:批准一笔交易、授权对某种代币的访问权限,或者干脆让你交出助记词。欧易帮助中心的表述是「授权后,诈骗者可能转走您的资产」。
授权(approve)是什么、为什么签一次就长期有效,详见 Approve 授权是什么,恶意授权怎么查看和撤销。这里只说判断:领一个「免费」的东西,正常情况下不需要你授权任何合约动用你已有的 USDT 或其他代币。弹窗里出现「批准」「授权」「允许访问」「Approve」「Permit」之类的字样,就是信号。
看到就停。 关掉弹窗,关掉页面。如果已经点了确认,跳到下文「已经签了怎么撤销」。
信号四:领币之前要你先转一笔「手续费」或「Gas」
欧易帮助中心记录了一个专门利用这一点的骗局:有人在社交媒体公开展示一个钱包的助记词,以「退圈送币」为由让你导入。钱包里确实有 USDT,只是没有转账要用的手续费(比如波场上的 TRX)。你一转入手续费,钱包内置的程序立刻把它转走,USDT 你照样提不出来,因为那是一个多签钱包,拿到助记词也控制不了。OKX Wallet 帮助中心把它列为「案例四」,提醒不要向任何钱包地址转入手续费等资产。
另一个变体是欧易帮助中心的「冒充投资理财专家」案例:以智能合约自动返利为由,让你把 ETH 转进某个钱包,承诺按比例返 OKB,返回来的不是真 OKB。
看到就停。 领取任何东西都不需要你先给对方的地址打钱。
信号五:页面要你输入助记词或私钥
MetaMask 的原则是:无论对方自称是谁、许诺什么,都不要把助记词给任何人。OKX Wallet 帮助中心的「诈骗类型四」描述了场景:骗子以带你投资、低价买卖商品为由,引导你共享屏幕、创建钱包,然后在引导下泄露助记词。
看到就停,而且要退一步。 助记词被要的那一刻,整个页面的性质已经确定了。
信号六:充值跳转时弹出「更改权限」
这是 OKX Wallet 帮助中心单独写的一种新骗局,多发生在用波场(TRC 链)往某个网站充值时。骗子以低价加油卡、礼品卡或验证码平台充值为饵,让你从他们的充值入口跳转到钱包,恶意代码直接填好合约地址;在转账过程中,钱包会弹出「更改权限」的作用和风险提示,如果你继续,地址的控制权限就被改走了,之后再转账只会看到错误提示。欧易的建议是:正常的充值只需要向对方收款地址转账,任何「充值跳转」链接都不要点。
看到就停。 钱包弹出的风险提示里出现「权限」「更改」「多签」,无论页面怎么解释,先取消。
能动吗:一张对照表
| 你想做的事 | 能不能 | 原因 |
|---|---|---|
| 不管它,放在那里 | 可以 | 收到本身不会丢钱 |
| 在钱包里把它隐藏 | 可以 | 只影响显示,不触发任何链上操作 |
| 在区块浏览器上查它的合约 | 可以,但别点页面里的链接 | MetaMask 建议查一下代币是否已被浏览器标记为诈骗 |
| 把它卖掉或换成 USDT | 不要 | 大概率卖不掉,失败信息会把你引到钓鱼页 |
| 把它转给别人 | 不要 | 同上,而且会消耗你的 Gas |
| 点「领取」「认领」「兑换」 | 不要 | 领取页就是钓鱼页 |
| 为了领它先转手续费 | 不要 | 手续费有去无回 |
| 在领取页签名或授权 | 不要 | 授权后对方可以转走你的资产 |
判断一个真空投值不值得信,MetaMask 给了一组可以自己核的问题:项目有没有官网、有没有真实活跃的社区、创建者是否实名可查、有没有白皮书。有疑问就不碰。
已经签了怎么撤销
签了授权,但资产还没被转走,这时撤销还来得及。Revoke.cash 的说明是:骗子通常会在你签完授权后很快转走代币,如果你及时撤销,可以阻止这件事;即使没来得及,也仍然应该撤销,因为这个授权以后还能被再次使用。
两条路径:
- 在欧易 Web3 钱包里。 OKX Wallet 帮助中心写的入口是 App 首页点击【授权】,在里面取消授权;欧易还建议定期检查 DApp 权限,取消不熟悉或不再使用的授权,并断开陌生应用。钱包本身的使用见 欧易 Web3 钱包怎么用。
- 用 Revoke.cash。 输入你的钱包地址或连接钱包,选择对应网络,列表会显示你在这条链上的全部授权;怀疑刚签了恶意授权时,按「从新到旧」排序,最新的几条就是嫌疑对象,点 Revoke 撤销。撤销本身是一笔链上交易,要付 Gas。
如果你交出的是助记词,撤销授权就没有意义了,整个钱包都已经不是你的。OKX Wallet 帮助中心给的处理顺序是:尽快把剩余资产转到安全的新地址,删除这个钱包,重新创建新钱包并正确备份助记词,不要再使用已经泄露的助记词或私钥。
欧易帮助中心还写明:链上交易通常无法撤销,提交举报有助于核实情况,但不代表资产一定能追回。举报路径是 App 内【九宫格】→【账户设置】→【安全设置】→【举报诈骗或可疑行为】→【撰写报告】(菜单名称和位置以当前 App 为准),报告里写清事件时间、金额和币种、可疑地址、交易哈希、相关链接和聊天记录。
它和地址投毒是一回事吗
不是,但常常一起出现。地址投毒也是往你地址里发小额或假币转账,目的却不是让你去领,而是让一个首尾相似的地址出现在你的转账记录里,等你下次复制错。欧易帮助中心把两种手法写在同一篇文章里,防法也有重叠:不从不明交易记录里复制地址、不与陌生代币交互。投毒的识别和整串核对方法,见 地址投毒是什么,转账记录里相似的地址怎么防。
把这两类放在一起记一条规则就够了:钱包里任何不是你主动换来、转来的东西,都当作有人往你门口扔的传单。可以不看,可以扔掉,不要按上面的电话打回去。
这篇文章参考了哪些资料
以下资料查阅于 2026 年 11 月 7 日。平台规则可能因地区、账户和时间变化。
- MetaMask 帮助中心:How to tell the difference between a regular airdrop and airdrop phishing scams ↗
- MetaMask 帮助中心:Failed transaction scams ↗
- Ethereum.org:Ethereum security and scam prevention ↗
- 欧易帮助中心:如何识别诈骗手段? ↗
- OKX Wallet 帮助中心:Web3 钱包防骗防盗指南及如何联系客服? ↗
- OKX Wallet 帮助中心:识破新骗局,安全使用 Web3 钱包 ↗
- Revoke.cash:How to Revoke Token Approvals ↗