剪贴板劫持是电脑或手机里的恶意软件在你复制收款地址后,悄悄把剪贴板内容换成骗子的地址,你粘贴、确认、转账,币就到了别人手里。它不联网也能潜伏很久,主要来自盗版软件、假安装包和来路不明的插件。防法是粘贴后核对整串地址,用地址簿白名单代替手工粘贴,只从官方渠道装软件。
你从朋友发来的消息里复制了一串地址,打开欧易(OKX)提币页粘贴,看一眼开头没错,输入数量,确认。链上显示成功,朋友说没收到。地址没抄错,网络也对,错的是中间那一步:复制和粘贴之间,剪贴板里的内容被换掉了。这篇用几组「真」和「假」的对照,讲清它怎么发生、怎么看出来、怎么让它发生了也没用。
它是怎么做到的
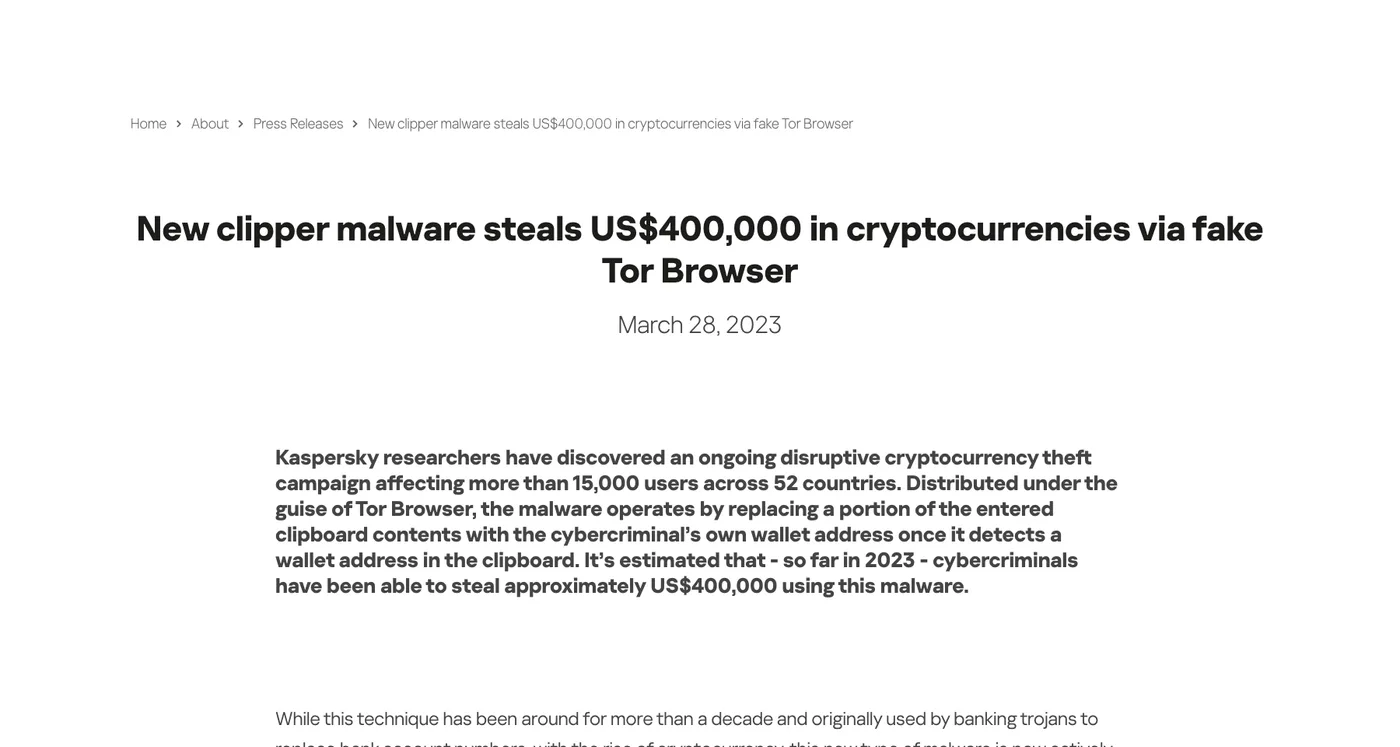
Kaspersky 2023 年的一份通报描述得很清楚:这类恶意软件被叫做 clipper(剪贴板注入器),一旦检测到剪贴板里出现钱包地址,就把其中一部分内容替换成攻击者自己的地址。这个手法已经存在十多年,最早是银行木马用来替换银行账号,加密货币流行后转而盯上币圈用户。
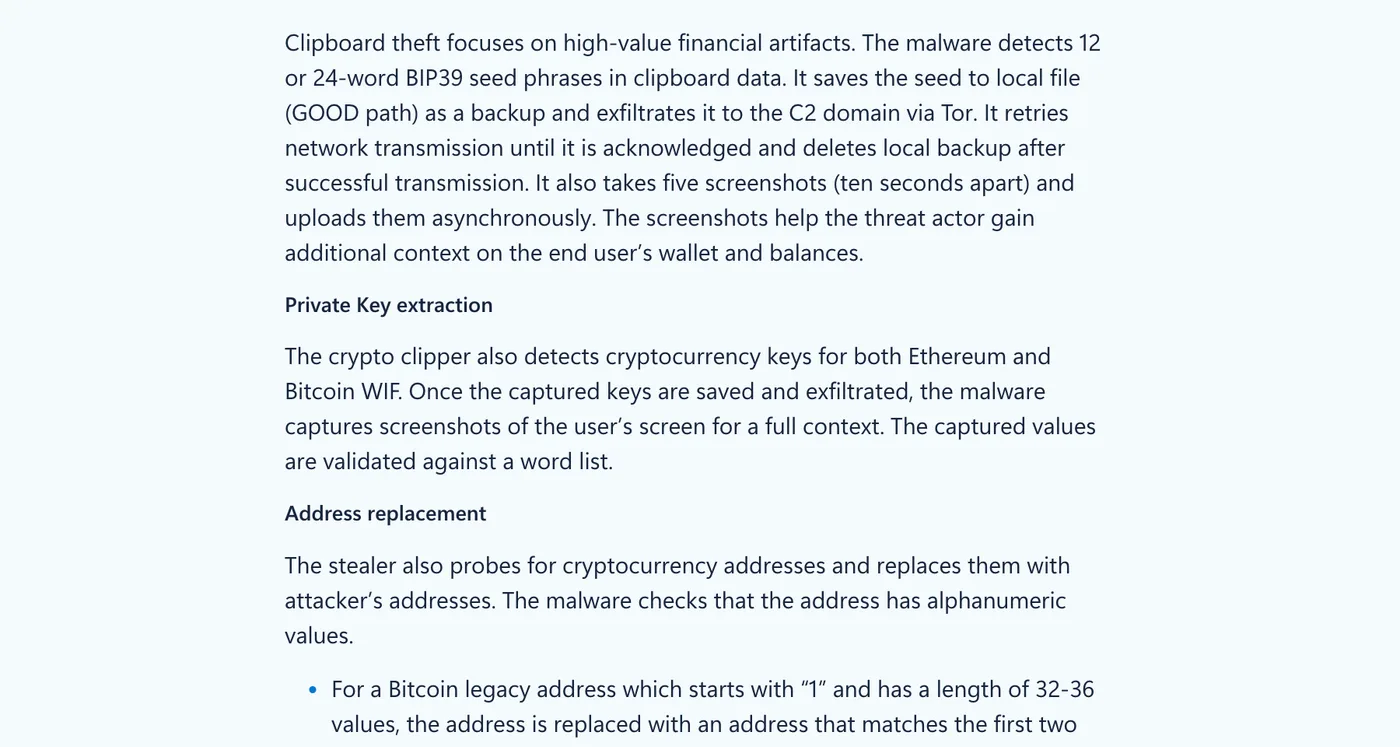
它和多数恶意软件的区别在于「安静」。Kaspersky 研究员的原话是:大多数恶意软件需要和操作者之间保持通信,而剪贴板注入器可以沉默潜伏数年,没有网络活动、没有任何存在迹象,直到替换地址的那一天。Microsoft 在 2026 年 6 月分析的一个样本更勤快:它大约每 500 毫秒检查一次剪贴板,除了替换地址,还会识别剪贴板里的 12 或 24 个单词的助记词、以太坊和比特币私钥,并截屏上传。
对照一:你复制的地址 vs 粘贴出来的地址
很多人以为被换掉的地址会「完全不一样」,看一眼开头就能发现。Microsoft 分析的样本恰恰在开头和结尾上下了功夫,它按地址格式分别处理:
| 地址类型 | 恶意软件的替换规则 | 只看开头能发现吗 |
|---|---|---|
 比特币旧式地址(1 开头,32~36 位) |
换成前两位相同的地址 | 不能 |
| 比特币 P2SH 地址(3 开头) |
换成前两位相同的地址 | 不能 |
| 比特币 Bech32 地址(bc1q 开头) |
只替换最后一位 | 不能,只看结尾也不能 |
| 比特币 Taproot 地址(bc1p 开头) |
换成最后一位相同的地址 | 不能 |
 波场地址(T 开头,34 位) |
换成前两位相同的地址 | 不能 |
| 门罗币地址(4 或 8 开头,95 位) | 换成固定的一个地址 | 开头可能相同 |
bc1q 那一行最要紧:整串地址只有最后一个字符不同。所以「粘贴后核对开头和结尾」是最低要求,不是充分条件。靠谱的做法是对着可信来源的原始地址逐段核对整串,方法和地址投毒一样,见 地址投毒是什么,转账记录里相似的地址怎么防 里的页内搜索法和分组对照法。
还有一个额外的线索:粘贴出来的地址和你复制的长度不一样,或者粘贴进去的内容格式变了,立刻停手。OKX Wallet 帮助中心的要求也是这一条:提币之前核对完整地址,发现异常第一时间中止交易。
对照二:官方安装包 vs 盗版软件和来路不明的插件
剪贴板劫持软件不会自己长出来,它要先被装进设备。公开通报里的来源高度集中:
- 假的知名软件。 Kaspersky 通报的案例是伪装成 Tor 浏览器的安装包,从第三方网站下载,装在一个加密码的 RAR 压缩包里以躲避安全软件,运行后把自己加入开机启动,图标伪装成 uTorrent 之类的常用程序。这一轮攻击影响了 52 个国家超过 15,000 名用户,仅 2023 年前三个月估计被盗约 40 万美元。
- U 盘里的快捷方式。 Microsoft 分析的样本通过 U 盘传播:把 U 盘里的文档隐藏起来,生成同名的 .lnk 快捷方式,你以为在打开文件,实际上启动了恶意程序,它还会把自己复制到之后插入的其他 U 盘。
- 盗版软件、破解插件、假的「修复」脚本。 Revoke.cash 列的常见陷阱包括:预先捆绑了恶意程序的盗版软件和插件、伪造的游戏启动器和会议软件、让你把剪贴板内容粘贴到「运行」对话框或终端里的假验证码页面、Discord 和 Telegram 里陌生人发来的「运行这条命令就能修好」。它把「替换剪贴板里的钱包地址」直接列为这类恶意软件会做的事之一。
- 非官方渠道的钱包和「高收益」软件。 OKX Wallet 帮助中心把这列为「诈骗类型五」:以诱导性标题或高回报项目引导你下载软件,软件里植入专门针对数字资产的木马,收集钱包插件、浏览器密码、私钥和助记词;自行从非官方渠道下载的软件也可能带木马。
对照起来就一句话:同样一个名字的软件,从官网下载的和从网盘、群文件、搜索广告里下载的,不是同一个东西。Kaspersky 的建议是只从可信来源下载、下载前核对数字签名、保持系统和软件更新、使用安全软件。Revoke.cash 还建议把钱包用的浏览器和日常浏览的浏览器分开。
对照三:每次手工粘贴 vs 地址簿白名单
剪贴板劫持只在一个环节生效:你把地址从剪贴板粘贴进提币表单的那一刻。如果提币根本不经过粘贴,它就没有下手的地方。欧易的提币白名单就是这个思路:
- 开启【地址白名单模式】后,只能提币到地址簿里已有的地址,无法手动输入新地址。入口是 App 内【资产】-【提币】-选择币种-目的地选【地址簿】-右上角【地址设置】。
- 新地址要先通过【添加收款人】存进地址簿:选收款人类型、选网络、粘贴地址、下一步、填地址名称、保存。这一步仍然要粘贴,所以这是整个流程里唯一需要你整串核对的时刻,之后每次提币都是从列表里选,不再碰剪贴板。
- 再开【新地址提币锁定】,新加入白名单的地址 24 小时内不可提币。即便你在添加时粘贴进了被换掉的地址,也有一天时间回头核对、删掉。
- 添加免验证地址时可以选验证有效期,30 天内提币免额外验证,有效期会随每次成功提币顺延,也可以改成永久。
对比一下:手工粘贴,每一次提币都是一次被劫持的机会;白名单加 24 小时锁,机会只剩添加地址的那一次,而且有一天的缓冲。白名单和地址簿的完整操作见 欧易提币怎么操作、手续费和白名单怎么设置。
顺带说一个细节:欧易的提币帮助页提到,如果提币地址无法复制或粘贴,可以检查 App 是否有剪贴板访问权限。这反过来说明,手机上任何一个拿到剪贴板权限的 App 都能读到你复制的内容。给陌生 App 授予剪贴板权限之前,想一下它为什么需要。
对照四:屏幕上的地址 vs 你意图的地址
粘贴之后、确认之前,还有最后一道闸。OKX Wallet 帮助中心的要求是:签名前核对合约、资产、金额和权限;大额发送前先小额测试。如果你用硬件钱包,设备屏幕上显示的地址来自设备本身,不经过电脑的剪贴板,在那里核对是最可靠的一次。
小额测试对剪贴板劫持有一个特别的意义:如果你把测试那一笔也粘贴了同一个被换掉的地址,那它同样会「成功」,而且对方会「没收到」,这正好帮你在大额之前发现问题。前提是你真的等对方确认收到,再转剩下的。
粘贴之后,到底看什么
把上面几组对照压成一张可以照着做的清单:
- 地址来源是可信的:对方当面给的、对方平台充币页当次复制的、或者你地址簿里核对过的。不是从转账记录里翻出来的。
- 粘贴后长度没变,没有多出或少掉字符。
- 开头几位对得上,结尾几位对得上,中间逐段对得上。bc1q 地址尤其要看最后一位。
- 网络选对了,需要 Memo/Tag 的币种 Memo 也填了,逐项清单见 网络、地址和 Memo 怎么一次核对完。
- 大额先试一小笔,等对方确认收到。
欧易帮助中心写得很明确:提币提交后会自动进入提币序列,无法中止;一旦完成,链上提币不可逆,平台能提供的帮助非常有限,地址又是匿名的,资产可能无法找回。核对的时间永远比追回的时间便宜。
发现地址被换了,接下来做什么
币还没转出去。 立刻取消这次提币,然后把这台设备当作已经失守来处理。Revoke.cash 给了一个按分钟计的清单:马上断网,关掉 Wi-Fi、拔掉网线;只用另一台干净的设备转移资产,不要在这台设备上操作任何钱包;关机,不要让它继续运行;在手机上把 Telegram 的其他会话全部终止、改密码、开多重验证,因为这类恶意软件常常顺手偷走聊天软件的登录凭据;告诉你的联系人,防止对方用你的账号去骗他们;在彻底重装之前不要再开机。
能替换剪贴板的软件通常也在读你的剪贴板。Microsoft 分析的样本会识别并上传复制过的助记词和私钥,所以如果你在这台设备上复制过助记词,要按助记词已泄露处理,用干净设备把资产转到新钱包。
币已经转出去了。 欧易的说明是:知道错误地址的主人就直接联系协商;地址属于某个平台就找该平台客服;区块链地址匿名,看不到实名信息。劫持地址的主人是攻击者,前两条基本用不上,能做的是保存交易哈希、时间、双方地址,向欧易举报(路径在 App 内【九宫格】→【账户设置】→【安全设置】→【举报诈骗或可疑行为】),必要时报警。欧易帮助中心同时提醒:不要相信声称可以代为追回、但要你预付费用或提供助记词的人。
不管转没转。 查杀并重装设备、换掉在这台设备上输入过的密码,再重新审视这台设备上装过的每一个来路不明的程序。Microsoft 的威胁库早在 2018 年就收录了名为 ClipBanker 的剪贴板劫持木马家族,它的检测和清除依赖安全软件的病毒库更新,所以「装了安全软件」和「安全软件是最新的」是两回事。
它和地址投毒、钓鱼网站有什么不同
| 骗局 | 需要你的设备中毒吗 | 换掉地址的时机 | 共同的防法 |
|---|---|---|---|
| 剪贴板劫持 | 需要 | 复制之后、粘贴之前 | 整串核对,地址簿白名单 |
| 地址投毒 | 不需要 | 你自己从转账记录里复制错 | 整串核对,地址簿白名单 |
| 钓鱼网站 | 不需要 | 页面本身显示的就是骗子地址 | 核对域名,不点来路不明的链接 |
三者的共同点是都赌你「看一眼就确认」。剪贴板劫持比另外两个更隐蔽,因为地址来源是对的、页面是对的、你的操作也是对的,错的只有那一瞬间剪贴板里的内容。白名单的价值就在这里:它让「那一瞬间」从每次提币,变成只有添加地址的那一次。
这篇文章参考了哪些资料
以下资料查阅于 2026 年 11 月 7 日。平台规则可能因地区、账户和时间变化。
- Kaspersky:New clipper malware steals US$400,000 in cryptocurrencies via fake Tor Browser ↗
- Microsoft Security Blog:Crypto Clipper uses Tor and worm-like propagation for persistence and control ↗
- Microsoft Security Intelligence:Trojan:Win32/ClipBanker ↗
- Revoke.cash:Common Scam: Malware & Fake Downloads ↗
- 欧易帮助中心:我如何进行提币?(应用) ↗
- 欧易帮助中心:如何使用提币白名单?(App 端) ↗
- 欧易帮助中心:提币时出现误操作怎么办? ↗
- 欧易帮助中心:如何识别诈骗手段? ↗
- OKX Wallet 帮助中心:Web3 钱包防骗防盗指南及如何联系客服? ↗


