剪貼簿劫持是電腦或手機裡的惡意軟體在你複製收款地址後,悄悄把剪貼簿內容換成騙子的地址,你貼上、確認、轉帳,幣就到了別人手裡。它不聯網也能潛伏很久,主要來自盜版軟體、假安裝包和來路不明的外掛。防法是貼上後核對整串地址,用地址簿白名單代替手工貼上,只從官方管道裝軟體。
你從朋友發來的訊息裡複製了一串地址,開啟歐易(OKX)提幣頁貼上,看一眼開頭沒錯,輸入數量,確認。鏈上顯示成功,朋友說沒收到。地址沒抄錯,網路也對,錯的是中間那一步:複製和貼上之間,剪貼簿裡的內容被換掉了。這篇用幾組「真」和「假」的對照,講清它怎麼發生、怎麼看出來、怎麼讓它發生了也沒用。
它是怎麼做到的
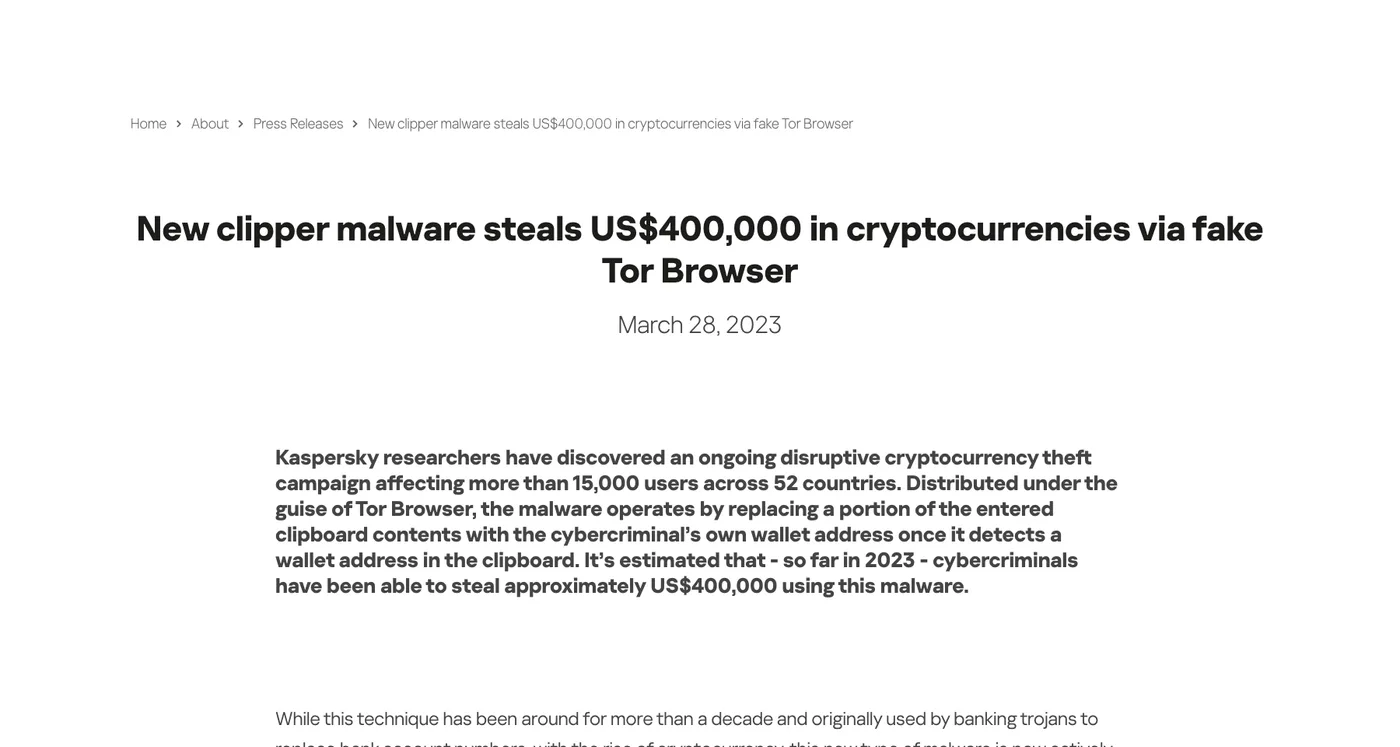
Kaspersky 2023 年的一份通報描述得很清楚:這類惡意軟體被叫做 clipper(剪貼簿注入器),一旦檢測到剪貼簿裡出現錢包地址,就把其中一部分內容替換成攻擊者自己的地址。這個手法已經存在十多年,最早是銀行木馬用來替換銀行帳號,加密貨幣流行後轉而盯上幣圈使用者。
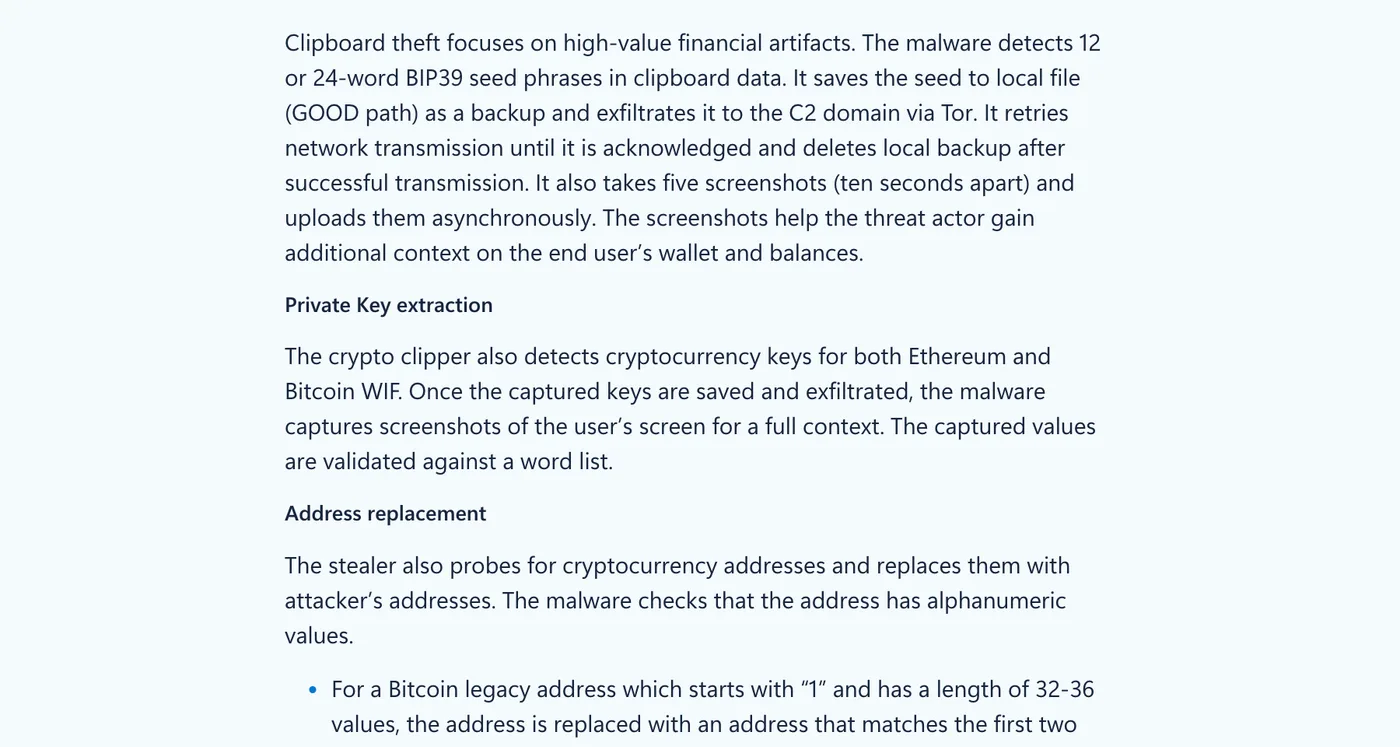
它和多數惡意軟體的區別在於「安靜」。Kaspersky 研究員的原話是:大多數惡意軟體需要和操作者之間保持通訊,而剪貼簿注入器可以沉默潛伏數年,沒有網路活動、沒有任何存在跡象,直到替換地址的那一天。Microsoft 在 2026 年 6 月分析的一個樣本更勤快:它大約每 500 毫秒檢查一次剪貼簿,除了替換地址,還會識別剪貼簿裡的 12 或 24 個單詞的助記詞、以太坊和比特幣私鑰,並截圖上傳。
對照一:你複製的地址 vs 貼上出來的地址
很多人以為被換掉的地址會「完全不一樣」,看一眼開頭就能發現。Microsoft 分析的樣本恰恰在開頭和結尾上下了功夫,它按地址格式分別處理:
| 地址型別 | 惡意軟體的替換規則 | 只看開頭能發現嗎 |
|---|---|---|
 比特幣舊式地址(1 開頭,32~36 位) |
換成前兩位相同的地址 | 不能 |
| 比特幣 P2SH 地址(3 開頭) |
換成前兩位相同的地址 | 不能 |
| 比特幣 Bech32 地址(bc1q 開頭) |
只替換最後一位 | 不能,只看結尾也不能 |
| 比特幣 Taproot 地址(bc1p 開頭) |
換成最後一位相同的地址 | 不能 |
 波場地址(T 開頭,34 位) |
換成前兩位相同的地址 | 不能 |
| 門羅幣地址(4 或 8 開頭,95 位) | 換成固定的一個地址 | 開頭可能相同 |
bc1q 那一行最要緊:整串地址只有最後一個字元不同。所以「貼上後核對開頭和結尾」是最低要求,不是充分條件。靠譜的做法是對著可信來源的原始地址逐段核對整串,方法和地址投毒一樣,見 地址投毒是什麼,轉帳記錄裡相似的地址怎麼防 裡的頁內搜尋法和分組對照法。
還有一個額外的線索:貼上出來的地址和你複製的長度不一樣,或者貼上進去的內容格式變了,立刻停手。OKX Wallet 幫助中心的要求也是這一條:提幣之前核對完整地址,發現異常第一時間中止交易。
對照二:官方安裝包 vs 盜版軟體和來路不明的外掛
剪貼簿劫持軟體不會自己長出來,它要先被裝進裝置。公開通報裡的來源高度集中:
- 假的知名軟體。 Kaspersky 通報的案例是偽裝成 Tor 瀏覽器的安裝包,從第三方網站下載,裝在一個加密碼的 RAR 壓縮包裡以躲避安全軟體,執行後把自己加入開機啟動,圖示偽裝成 uTorrent 之類的常用程式。這一輪攻擊影響了 52 個國家超過 15,000 名使用者,僅 2023 年前三個月估計被盜約 40 萬美元。
- U 盤裡的快捷方式。 Microsoft 分析的樣本通過 U 盤傳播:把 U 盤裡的文件隱藏起來,生成同名的 .lnk 快捷方式,你以為在開啟檔案,實際上啟動了惡意程式,它還會把自己複製到之後插入的其他 U 盤。
- 盜版軟體、破解外掛、假的「修復」指令碼。 Revoke.cash 列的常見陷阱包括:預先捆綁了惡意程式的盜版軟體和外掛、偽造的遊戲啟動器和會議軟體、讓你把剪貼簿內容貼上到「執行」對話方塊或終端裡的假驗證碼頁面、Discord 和 Telegram 裡陌生人發來的「執行這條命令就能修好」。它把「替換剪貼簿裡的錢包地址」直接列為這類惡意軟體會做的事之一。
- 非官方管道的錢包和「高收益」軟體。 OKX Wallet 幫助中心把這列為「詐騙型別五」:以誘導性標題或高回報專案引導你下載軟體,軟體裡植入專門針對數字資產的木馬,收集錢包外掛、瀏覽器密碼、私鑰和助記詞;自行從非官方管道下載的軟體也可能帶木馬。
對照起來就一句話:同樣一個名字的軟體,從官網下載的和從網盤、群檔案、搜尋廣告裡下載的,不是同一個東西。Kaspersky 的建議是只從可信來源下載、下載前核對數字簽名、保持系統和軟體更新、使用安全軟體。Revoke.cash 還建議把錢包用的瀏覽器和日常瀏覽的瀏覽器分開。
對照三:每次手工貼上 vs 地址簿白名單
剪貼簿劫持只在一個環節生效:你把地址從剪貼簿貼上進提幣表單的那一刻。如果提幣根本不經過貼上,它就沒有下手的地方。歐易的提幣白名單就是這個思路:
- 開啟【地址白名單模式】後,只能提幣到地址簿裡已有的地址,無法手動輸入新地址。入口是 App 內【資產】-【提幣】-選擇幣種-目的地選【地址簿】-右上角【地址設定】。
- 新地址要先通過【新增收款人】存進地址簿:選收款人型別、選網路、貼上地址、下一步、填地址名稱、儲存。這一步仍然要貼上,所以這是整個流程裡唯一需要你整串核對的時刻,之後每次提幣都是從列表裡選,不再碰剪貼簿。
- 再開【新地址提幣鎖定】,新加入白名單的地址 24 小時內不可提幣。即便你在新增時貼上進了被換掉的地址,也有一天時間回頭核對、刪掉。
- 新增免驗證地址時可以選驗證有效期,30 天內提幣免額外驗證,有效期會隨每次成功提幣順延,也可以改成永久。
對比一下:手工貼上,每一次提幣都是一次被劫持的機會;白名單加 24 小時鎖,機會只剩新增地址的那一次,而且有一天的緩衝。白名單和地址簿的完整操作見 歐易提幣怎麼操作、手續費和白名單怎麼設定。
順帶說一個細節:歐易的提幣幫助頁提到,如果提幣地址無法複製或貼上,可以檢查 App 是否有剪貼簿存取許可權。這反過來說明,手機上任何一個拿到剪貼簿許可權的 App 都能讀到你複製的內容。給陌生 App 授予剪貼簿許可權之前,想一下它為什麼需要。
對照四:螢幕上的地址 vs 你意圖的地址
貼上之後、確認之前,還有最後一道閘。OKX Wallet 幫助中心的要求是:簽名前核對合約、資產、金額和許可權;大額髮送前先小額測試。如果你用硬體錢包,裝置螢幕上顯示的地址來自裝置本身,不經過電腦的剪貼簿,在那裡核對是最可靠的一次。
小額測試對剪貼簿劫持有一個特別的意義:如果你把測試那一筆也貼上了同一個被換掉的地址,那它同樣會「成功」,而且對方會「沒收到」,這正好幫你在大額之前發現問題。前提是你真的等對方確認收到,再轉剩下的。
貼上之後,到底看什麼
把上面幾組對照壓成一張可以照著做的清單:
- 地址來源是可信的:對方當面給的、對方平台入金頁當次複製的、或者你地址簿裡核對過的。不是從轉帳記錄裡翻出來的。
- 貼上後長度沒變,沒有多出或少掉字元。
- 開頭幾位對得上,結尾幾位對得上,中間逐段對得上。bc1q 地址尤其要看最後一位。
- 網路選對了,需要 Memo/Tag 的幣種 Memo 也填了,逐項清單見 網路、地址和 Memo 怎麼一次核對完。
- 大額先試一小筆,等對方確認收到。
歐易幫助中心寫得很明確:提幣提交後會自動進入提幣序列,無法中止;一旦完成,鏈上提幣不可逆,平台能提供的幫助非常有限,地址又是匿名的,資產可能無法找回。核對的時間永遠比追回的時間便宜。
發現地址被換了,接下來做什麼
幣還沒轉出去。 立刻取消這次提幣,然後把這臺裝置當作已經失守來處理。Revoke.cash 給了一個按分鐘計的清單:馬上斷網,關掉 Wi-Fi、拔掉網線;只用另一臺乾淨的裝置轉移資產,不要在這臺裝置上操作任何錢包;關機,不要讓它繼續執行;在手機上把 Telegram 的其他會話全部終止、改密碼、開多重驗證,因為這類惡意軟體常常順手偷走聊天軟體的登入憑據;告訴你的聯絡人,防止對方用你的帳號去騙他們;在徹底重灌之前不要再開機。
能替換剪貼簿的軟體通常也在讀你的剪貼簿。Microsoft 分析的樣本會識別並上傳複製過的助記詞和私鑰,所以如果你在這臺裝置上覆制過助記詞,要按助記詞已洩露處理,用乾淨裝置把資產轉到新錢包。
幣已經轉出去了。 歐易的說明是:知道錯誤地址的主人就直接聯絡協商;地址屬於某個平台就找該平台客服;區塊鏈地址匿名,看不到實名資訊。劫持地址的主人是攻擊者,前兩條基本用不上,能做的是儲存交易雜湊、時間、雙方地址,向歐易舉報(路徑在 App 內【九宮格】→【帳戶設定】→【安全設定】→【舉報詐騙或可疑行為】),必要時報警。歐易幫助中心同時提醒:不要相信聲稱可以代為追回、但要你預付費用或提供助記詞的人。
不管轉沒轉。 查殺並重裝裝置、換掉在這臺裝置上輸入過的密碼,再重新審視這臺裝置上裝過的每一個來路不明的程式。Microsoft 的威脅庫早在 2018 年就收錄了名為 ClipBanker 的剪貼簿劫持木馬家族,它的檢測和清除依賴安全軟體的病毒庫更新,所以「裝了安全軟體」和「安全軟體是最新的」是兩回事。
它和地址投毒、釣魚網站有什麼不同
| 騙局 | 需要你的裝置中毒嗎 | 換掉地址的時機 | 共同的防法 |
|---|---|---|---|
| 剪貼簿劫持 | 需要 | 複製之後、貼上之前 | 整串核對,地址簿白名單 |
| 地址投毒 | 不需要 | 你自己從轉帳記錄裡複製錯 | 整串核對,地址簿白名單 |
| 釣魚網站 | 不需要 | 頁面本身顯示的就是騙子地址 | 核對域名,不點來路不明的連結 |
三者的共同點是都賭你「看一眼就確認」。剪貼簿劫持比另外兩個更隱蔽,因為地址來源是對的、頁面是對的、你的操作也是對的,錯的只有那一瞬間剪貼簿裡的內容。白名單的價值就在這裡:它讓「那一瞬間」從每次提幣,變成只有新增地址的那一次。
這篇文章參考了哪些資料
以下資料查閱於 2026 年 11 月 7 日。平台規則可能因地區、帳戶和時間變化。
- Kaspersky:New clipper malware steals US$400,000 in cryptocurrencies via fake Tor Browser ↗
- Microsoft Security Blog:Crypto Clipper uses Tor and worm-like propagation for persistence and control ↗
- Microsoft Security Intelligence:Trojan:Win32/ClipBanker ↗
- Revoke.cash:Common Scam: Malware & Fake Downloads ↗
- 歐易幫助中心:我如何進行提幣?(應用) ↗
- 歐易幫助中心:如何使用提幣白名單?(App 端) ↗
- 歐易幫助中心:提幣時出現誤操作怎麼辦? ↗
- 歐易幫助中心:如何識別詐騙手段? ↗
- OKX Wallet 幫助中心:Web3 錢包防騙防盜指南及如何聯絡客服? ↗


